خلاصه پاسخ
استقرار بهینه لایسنس RDS CAL ویندوز سرور نیازمند درک دقیق تفکیک نقشهای زیرساختی Remote Desktop Services، تحلیل رفتار کاربران و تطبیق ساختار سازمانی با قواعد رسمی مایکروسافت است. در این بررسی موردی، نحوه تفکیک RD Session Host ،RD Connection Broker و RD Gateway همراه با راهاندازی سرور صدور مجوز (RD Licensing) ارزیابی شده است تا سازمانها بتوانند از قطعی نشستها پس از دوره مهلت ۱۲۰ روزه جلوگیری کرده و امنیت دسترسی را برقرار سازند.
نکات کلیدی
- ⚡ دوره مهلت اولیه: ویندوز سرور امکان استفاده از قابلیتهای RDS را بدون نصب سرور لایسنس به مدت ۱۲۰ روز (Grace Period) فراهم میکند، اما پس از آن دسترسی کلاینتها بدون لایسنس مسدود خواهد شد.
- 🔒 تفکیک دوگانه لایسنس: بر اساس اسناد مایکروسافت، اتصال به محیط گرافیکی سرور علاوه بر لایسنس استاندارد Windows Server CAL، الزاماً نیازمند تهیه لایسنس اختصاصی RDS CAL برای هر کاربر یا دستگاه است.
- 🛡️ دسترسی مدیریتی بدون هزینه: حداکثر دو کاربر همزمان مجاز هستند بدون نیاز به لایسنس RDS CAL و صرفاً برای مقاصد نگهداری و مدیریت سرور (Administration) از طریق RDP متصل شوند.
- 💡 تفاوت مکانیزم اعطا: لایسنس نوع Per Device به سختافزار فیزیکی اختصاص مییابد و تا ۲۰ درصد آن قابل ابطال (Revoke) است، در حالی که لایسنس Per User مستقیماً در Active Directory تخصیص یافته و امکان ابطال دستی ندارد.
- ☁️ امنیت ترافیک خارجی: استفاده از RD Gateway پورت استاندارد RDP (3389) را در لبه شبکه حذف کرده و تمام ارتباطات راه دور را از طریق پروتکل امن SSL/TLS روی پورت ۴۴۳ برقرار میکند.
زمینه سازمان/مشتری: چالشهای دورکاری در یک هلدینگ صنعتی
یک هلدینگ فعال در حوزه بازرگانی و تولیدی با دفتر مرکزی در تهران و چهار سایت عملیاتی در شهرهای صنعتی ایران، با گسترش فعالیتهای خود نیازمند ارائه دسترسی متمرکز به نرمافزارهای یکپارچه مالی، انبارداری و ERP برای بیش از ۲۸۰ پرسنل اداری و کارخانهای شد. در این سازمان، پرسنل شیفت کارخانهها از پایانههای اشتراکی استفاده میکردند، در حالی که مدیران و کارشناسان ستادی از لپتاپهای اختصاصی شرکت یا رایانههای خانگی به شبکه سازمان متصل میشدند.
تا پیش از این تحول، اتصال کاربران به شکل غیررسمی با فعالسازی مستقیم پورتهای RDP روی سرورهای منفرد صورت میگرفت. چنین ساختاری با افزایش مقیاس فعالیت هلدینگ دچار اختلالات ساختاری متعددی شد؛ افت سرعت پردازش نرمافزارها، عدم توازن بار کاری و آسیبپذیریهای متعدد امنیتی، تیم فناوری اطلاعات را وادار به بازنگری اساسی در توپولوژی ریموت دسکتاپ کرد. تصمیمگیرندگان ارشد IT برای حل پایدار این مسئله، پروژه نوسازی زیرساخت و استانداردسازی لایسنس RDS CAL ویندوز سرور را در اولویت اجرایی قرار دادند تا امکان دورکاری امن، مدیریتپذیر و بدون وقفه تضمین شود.
چالش: چرا سازمانها با انقضای دوره ۱۲۰ روزه و خطای لایسنس مواجه میشوند؟
سازمان مورد مطالعه هنگام راهاندازی شتابزده اولیه متوجه شد که پس از گذشت ۱۲۰ روز از فعالسازی نقش RD Session Host، کلیه اتصالات کاربران راه دور قطع و با خطای «The remote session was disconnected because there are no Remote Desktop License Servers available» روبهرو شده است. طبق مستندات پایگاه Microsoft Learn، سیستمعامل ویندوز سرور یک پنجره زمانی ۱۲۰ روزه تحت عنوان Grace Period ارائه میدهد تا ادمینها بتوانند زیرساخت را مستقر کنند. با سپری شدن این مهلت، سرور بدون وجود یک RD Licensing Server فعال و لایسنسهای معتبر، هیچ ارتباطی را نمیپذیرد.
علاوه بر بحران انقضای دوره آزمایشی، چالشهای زیر وضعیت شبکه سازمان را تهدید میکرد:
- افشای پروتکل RDP روی اینترنت: اتصال مستقیم کلاینتها بدون حضور واسط امنیتی سبب شده بود پورت ۳۳۸۹ روی فایروال باز بماند که سیستم را در معرض حملات مداوم Brute-force و باجافزاری قرار میداد.
- عدم تعادل بار کاری (Load Imbalance): اتصالات به صورت دستی میان چند سرور تقسیم میشد که باعث اشباع رم و پردازنده در یک سرور و بیکار ماندن سرور دیگر میگردید.
- سردرگمی میان لایسنسهای Per User و Per Device: پرسنل شیفت انبار از پایانههای ثابت مشترک استفاده میکردند، در حالی که بازاریابان و کارشناسان مالی با تبلت و لپتاپهای گوناگون وارد سامانه میشدند. ناآگاهی از نحوه تخصیص این لایسنسها موجب برآورد اشتباه هزینهها شده بود.
- ابهام در مقررات همپوشانی لایسنسها: تیم فنی تصور میکرد که با خرید لایسنس اصلی ویندوز سرور، مجاز به برقراری ارتباطات کاربری است، در حالی که اسناد تجاری مایکروسافت قواعد سختگیرانهتری را دیکته میکنند.
به بیان صریح در خلاصه راهنمای لایسنسینگ تجاری مایکروسافت: «مشتریان علاوه بر لایسنس کلاینتی پایه ویندوز سرور (Windows Server CAL)، برای هر کاربر یا دستگاهی که به شکل مستقیم یا غیرمستقیم به عملکردهای RDS یا محیط کاربری گرافیکی سرور متصل میشود، ملزم به تهیه لایسنس اختصاصی RDS CAL هستند.»
راهکار: معماری یکپارچه Session Host، RD Gateway و سرور لایسنسینگ
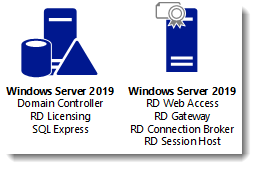
برای حل چالشها، یک سناریوی استقرار استاندارد (Standard Deployment) با معماری توزیعشده بر پایه راهنمای منتشرشده در Microsoft Learn طراحی شد. به جای تمرکز تمام وظایف روی یک ماشین، نقشها تفکیک گردیدند تا افزونگی، قابلیت مقیاسپذیری و امنیت تضمین شود.
                  +-----------------------------------+
                  |        External Users (SSL)       |
                  +-----------------+-----------------+
                                    |
                                    v [Port 443]
                  +-----------------+-----------------+
                  |       RD Gateway + RD Web         |
                  |     (Public FQDN / Certificate)   |
                  +-----------------+-----------------+
                                    |
                                    v (Internal RPC-over-HTTPS)
                  +-----------------+-----------------+
                  |       RD Connection Broker        |
                  |     (Session Load Balancing)      |
                  +--------+-----------------+--------+
                           |                 |
            +--------------+                 +---------------+
            v                                                v
+-----------+-----------+                        +-----------+-----------+
|    RD Session Host 1  |                        |    RD Session Host 2  |
|  (App & Desktop Farm) |                        |  (App & Desktop Farm) |
+-----------+-----------+                        +-----------+-----------+
            ^                                                ^
            |                                                |
            +-----------------------+------------------------+
                                    |
                                    v [RPC Request]
                        +-----------+-----------+
                        |   RD Licensing Server |
                        | (Issued RDS CAL Pool) |
                        +-----------------------+
گامهای استقرار سرورهای Session Host و Connection Broker
با استناد به مستندات پیکربندی عملیاتی ارائهشده در وبسایت Fudo Security، فرآیند پیادهسازی ابتدا با تجمیع سرورهای عضو دامین در کنسول مرکزی Server Manager انجام پذیرفت:
- از طریق مسیر
Server Manager > Manage > Add Servers، نام سرورهای تخصیصیافته به دامین به فهرست مدیریتی اضافه شدند. - با کلیک بر روی
Add Roles and Features، گزینه اختصاصی Remote Desktop Services installation انتخاب شد. - در پنجره انتخاب نوع استقرار، گزینه Standard Deployment و سپس سناریوی Session-based desktop deployment برگزیده شد تا کنترل کاملی روی توزیع گرهها حاصل گردد.
- سرور مدیریت نشستها (RD Connection Broker) برای هدایت نشستها و مدیریت نشستهای قطعشده (Disconnected Sessions) روی گره مدیریتی پیکربندی شد.
- سرور دسترسی وب (RD Web Access) همراه با نقش واسط، آمادهسازی گردید.
- دو سرور قدرتمند اختصاصی به عنوان مزارع میزبان نشست یا RD Session Host تعریف و اضافه شدند. پس از تأیید نهایی، با فعالسازی گزینه راهاندازی مجدد خودکار، سرویسها نصب و مستقر شدند.
پیکربندی و فعالسازی RD Licensing Manager و لایسنس RDS CAL ویندوز سرور
پس از استقرار گرههای اصلی، راهاندازی سامانه صدور لایسنس آغاز شد. طبق راهنمای گامبهگام استقرار در وبلاگ تخصصی msfreaks:
- در بخش بررسی اجمالی ریموت دسکتاپ (
RDS Overview) در سرور منیجر، آیکون سبز رنگ+ RD Licensingانتخاب و سرور مورد نظر برای این نقش مشخص گردید. - ابزار مدیریتی
RD Licensing Managerگشوده شده و با کلیک راست بر روی نام سرور، فرآیند Activate Server فعال شد. - مشخصات شرکتی و ثبت دامنه تکمیل شده و سرور با موفقیت وضعیت فعال به خود گرفت.
- با اجرای فرمان
Review Configuration، سرور لایسنس به گروه درونسازمانی Terminal Server License Servers در اکتیو دایرکتوری اضافه و شناسه ارتباطی Service Connection Point (SCP) آن ثبت گردید تا سرورهای میزبان سشن بهصورت خودکار قادر به کشف آن باشند. - پس از فعالسازی، بستههای لایسنس RDS CAL ویندوز سرور با کلیک روی Install Licenses و درج شماره قرارداد معتبر سازمانی (Agreement Number) در مخزن قرار گرفتند.
امنیت نشستها: چگونه RD Gateway با گواهی SSL دسترسی امن ایجاد میکند؟
بزرگترین دغدغه امنیتی سازمان، خطرات پیرامون دسترسی کاربران خارج از شبکه محلی بود. نقش RD Gateway این چالش را بهطور بنیادی برطرف ساخت. دروازه ریموت دسکتاپ به عنوان یک پروکسی معکوس امن در DMZ شبکه قرار میگیرد:
- کاربران بیرونی دیگر پورت ۳۳۸۹ را مشاهده نمیکنند، بلکه تمام بستههای ترافیکی درون تونلهای HTTPS روی پورت ۴۴۳ به Gateway تحویل داده میشوند.
- در کنسول سرور منیجر، با فشردن دکمه
+ RD Gatewayسرور لبه مشخص گردید. - یک گواهینامه دیجیتال SSL معتبر سازمانی که تطابق دقیق با نام دامنه عمومی شرکت (FQDN) داشت، به همراه کلید خصوصی (.PFX) روی سرویس Gateway و RD Web نصب گردید.
- پروتکلهای Remote Desktop Gateway Policy شامل Connection Authorization Policies (RD CAP) برای تعیین هویت مجاز، و Resource Authorization Policies (RD RAP) برای محدودسازی منابع شبکه تعیین شدند تا هر پرسنل فقط به سیستمهای تعریفشده برای نقش سازمانی خود دسترسی پیدا کند.
مقایسه فنی: لایسنس RDS CAL از نوع Per User در برابر Per Device
یکی از حساسترین تصمیمات پروژه، تفکیک صحیح سهمیهها میان دو مدل Per User و Per Device بود. طبق مستندات منتشره در Microsoft Learn، هر مدل قواعد تخصیص، رهگیری و بازیابی کاملاً متفاوتی دارد.
| شاخص فنی / ویژگی | لایسنس RDS CAL از نوع Per Device | لایسنس RDS CAL از نوع Per User |
|---|---|---|
| روش انتساب در شبکه | به صورت سختافزاری به مک آدرس / شناسه سیستم متصل میشود | به حساب کاربری درون اکتیو دایرکتوری تخصیص مییابد |
| رفتار در محیط Workgroup | بهطور کامل توسط لایسنس سرور رهگیری و مدیریت میشود | در محیطهای Workgroup پشتیبانی نمیشود و نیازمند AD است |
| امکان ابطال (Revoke) | تا سقف ۲۰ درصد از کل ظرفیت لایسنسها قابل ابطال است | امکان لغو یا Revoke کردن دستی وجود ندارد |
| مجوزهای موقت (Temporary) | در اولین اتصال صادر شده و تا ۹۰ روز معتبر است | قابلیت صدور مجوز موقت ندارد |
| اعتبار لایسنس دائمی | ۵۲ تا ۸۹ روز به شکل تصادفی قبل از چرخه تمدید | ۶۰ روز قبل از تمدید، یا ۹۰ روز تا آزادسازی خودکار کاربر غیرفعال |
| ریسک تخصیص مازاد | امکان صدور فراتر از سقف وجود ندارد (مسدودسازی اتصال) | امکان Over-allocation وجود دارد که نقض مستقیم تعهدنامه است |
برای سناریوی این هلدینگ:
- برای ۷۰ پایانه ثابت در کارخانهها که پرسنل ۳ شیفت کاری (مجموعاً ۲۱۰ کارگر) از آنها استفاده میکردند، ۷۰ لایسنس Per Device خریداری شد. اگر قرار بود مدل کاربری پیاده شود، سازمان ملزم به پرداخت هزینه برای ۲۱۰ لایسنس بود.
- برای ۷۰ کارشناس و مدیر که هرکدام چند دستگاه (رایانه شخصی، لپتاپ شرکت و تبلت) داشتند، ۷۰ لایسنس Per User خریداری شد تا از هر دستگاهی بدون نیاز به لایسنس مجدد متصل شوند.
بر اساس معیارهای دقیق اسناد لایسنسینگ مایکروسافت، مقادیر اعتبار زمانی و دورههای مهلت انواع لایسنس به شرح زیر رهگیری میشوند:
نتایج: دستاوردهای فنی، امنیتی و صرفهجویی اقتصادی
اجرای دقیق این معماری و اصلاح ساختار لایسنس RDS CAL ویندوز سرور نتایج ملموسی به همراه داشت:
- ✅ تداوم کارکرد بیوقفه: پس از طی دوره آزمایشی، اتصالات پایدار ماند و هشدارهای قطع سشن و مسدودسازی کاربران به صفر رسید.
- 🛡️ انسداد روزنههای نفوذ: با استقرار RD Gateway و هدایت کامل ترافیک از بستر گواهی امن پورت ۴۴۳، پورت ۳۳۸۹ بر روی لبه بیرونی مسدود و حملات Brute-Force به طور کامل خنثی شدند.
- 💡 صرفهجویی ۶۰ درصدی در کارخانهها: استفاده هوشمندانه از لایسنسهای Per Device در خطوط تولید شیفتی مانع از خرید لایسنس برای تکتک کارگران شد و هزینههای خرید مجوز را به شدت کاهش داد.
- ⚡ توازن بار هوشمند: ماژول Connection Broker بار پردازشی را میان سرورهای Session Host پخش کرد و میانگین مصرف رم و پردازنده سرورها به حالت بهینه رسید.
درسها: چه آموزههایی برای مدیران شبکه و تصمیمگیرندگان IT وجود دارد؟
تجربه حاصل از این پروژه چندین نکته حیاتی را برای مدیران زیرساخت شبکه آشکار ساخت:
- انقضای دوره Grace Period ناگهانی است: هرگز نباید تا روزهای پایانی دوره ۱۲۰ روزه منتظر ماند. طراحی و فعالسازی RD Licensing Manager باید در نخستین مراحل راهاندازی شبکه پیاده شود.
- پایش تخصیص مازاد در لایسنسهای Per User: از آنجا که ویندوز سرور از ورود کاربر مازاد در مدل Per User جلوگیری فنی سختگیرانه به عمل نمیآورد و اجازه اتصال میدهد، مدیران ممکن است ناخواسته بدون آگاهی دچار تخلف حقوقی از شرایط قرارداد مایکروسافت شوند. نظارت دورهای بر گزارشهای RD Licensing Manager ضروری است.
- وابستگی به Active Directory: لایسنس مدل Per User صرفاً در ساختارهای مبتنی بر Domain فعال است و در صورت فعالیت بر بستر Workgroup، باید منحصراً از مدل Per Device استفاده شود.
- تلفیق دو لایسنس الزامی است: تهیه RDS CAL جایگزین Windows Server CAL نمیشود؛ هر کلاینت باید هر دو مجوز را دارا باشد تا حضور قانونی در ساختار مایکروسافت تعریف گردد.
راهنمای خرید و ملاحظات ایران
تهیه و فعالسازی زیرساخت ریموت دسکتاپ در ایران، نیازمند آگاهی دقیق نسبت به الزامات فنی و محدودیتهای بینالمللی است. از منظر سازمانی در ایران، توجه به موارد زیر ضروری است:
- روش اصالتسنجی: در فرهنگ فنی کشور، فعالسازی ساده با کلید یا ثبت رجیستری اغلب به اشتباه نشانه اورجینال بودن لایسنس انگاشته میشود؛ در حالی که اصالت واقعی مستلزم ثبت فاکتور معتبر شرکتی، نوع دقیق قرارداد لایسنسینگ و زنجیره تأمین شفاف و قابل ردیابی است.
- تفاوت کانالهای Retail ،OEM و Volume Licensing: لایسنسهای نوع OEM و Retail برای استقرارهای گسترده RDS فاقد کارایی هستند. برای بهرهگیری در RD Licensing Server، لایسنسها الزاماً باید در قالب قراردادهای حجمی نظیر Open یا CSP تهیه شوند که شماره قرارداد معتبر (Agreement Number) را برای ثبت در کنسول ارائه میدهند. به دنبال تغییرات مایکروسافت، پورتال قدیمی VLSC بازنشسته شده و کلیدها و قراردادهای کلاسیک به بخش Volume Licensing در پورتال مدیریتی Microsoft 365 منتقل شدهاند.
- شرایط تحریم و دورکاری امن: به علت محدودیتهای اعمالشده برای دامنهها و خدمات ابری بر روی آیپیهای ایران، ایجاد زیرساخت درونپردیسی (On-Premises) متکی به RD Gateway با میزبانی داخلی در دیتاسنترهای تهران پایدارترین راهکار برای ارتباط شعب است. سازمانها باید از راهکارهای پایدار بدون تکیه بر ابزارهای ناامن تغییر آیپی استفاده نمایند.
- ابزارهای برآورد هزینه: برای محاسبه دقیق تعداد مجوزهای مورد نیاز و تطبیق ساختار پرسنل، میتوانید از ابزار کاربردی محاسبهگر CAL و سامانه محاسبهگر هزینه لایسنس استفاده کنید. همچنین سازمانهایی که در پی گذار از نسخههای کرکشده به زیرساخت معتبر هستند میتوانند فرایند تخصصی مهاجرت از نسخه غیرقانونی به لایسنس اورجینال را بررسی کرده یا بر مبنای انتخابگر برنامه Volume Licensing، ساختار خرید خود را تعیین نمایند.
پرسشهای متداول
دوره ۱۲۰ روزه Grace Period چیست و با پایان آن چه رخ میدهد؟
دوره مهلت آزمایشی ۱۲۰ روزهای است که مایکروسافت برای پیکربندی اولیه سرویسهای RDS اختصاص داده است. در طول این مدت، نشستها بدون اتصال به لایسنس سرور برقرار میشوند؛ اما بلافاصله پس از اتمام این ۱۲۰ روز، کلیه اتصالات کاربری مسدود شده و کلاینتها بدون لایسنس معتبر اجازه ورود به سرور را نخواهند داشت.
آیا اتصال دو سشن مدیریت سرور نیاز به لایسنس RDS CAL دارد؟
خیر، طبق اسناد رسمی مایکروسافت، حداکثر دو نشست همزمان که صرفاً به منظور مدیریت، عیبیابی و پیکربندی ویندوز سرور توسط مدیران سیستم برقرار شود، معاف از لایسنس RDS CAL است و بدون هزینه انجام میپذیرد.
چه تفاوتی میان لایسنس Per User و Per Device وجود دارد؟
لایسنس Per User به یک نام کاربری مشخص در دامین انتساب مییابد و به او اجازه میدهد از چندین دستگاه متفاوت متصل شود. در مقابل، لایسنس Per Device به یک سختافزار فیزیکی متصل میشود و چندین کاربر در شیفتهای کاری مختلف میتوانند به نوبت از همان دستگاه واحد وارد سیستم شوند.
آیا برای استفاده از RDS CAL، خرید ویندوز سرور CAL هم الزامی است؟
بله، بر اساس سیاستهای لایسنسینگ تجاری مایکروسافت، هر کلاینت متصل به ویندوز سرور ابتدا نیازمند Windows Server CAL پایه است. در صورت استفاده از رابط گرافیکی و خدمات ریموت دسکتاپ، تهیه لایسنس RDS CAL به عنوان مجوز مکمل کاملاً اجباری خواهد بود.
چگونه میتوان لایسنسهای Per Device را پس از تعویض رایانه ابطال کرد؟
کنسول RD Licensing Manager به مدیران اجازه میدهد تا حداکثر ۲۰ درصد از کل ظرفیت لایسنسهای صادرشده Per Device را در مواقع ارتقا یا خروج تجهیزات به شکل دستی باطل (Revoke) کنند تا مجوز آزاد شده به سختافزار دیگری تخصیص یابد.
نقش RD Gateway در تأمین امنیت ترافیک سازمانی چیست؟
سرویس RD Gateway نشستهای ریموت دسکتاپ را درون کپسولهای امن SSL/TLS بر روی پورت استاندارد وب (۴۴۳) قرار میدهد. این کار مانع از باز شدن پورت ناامن RDP بر روی اینترنت شده و جلوی حملات سرقت اطلاعات و Brute-force را میگیرد.
جمعبندی
استقرار صحیح سرویسهای ریموت دسکتاپ و مدیریت دقیق لایسنس RDS CAL ویندوز سرور تفاوت بنیادین میان یک شبکه ناامن و بحرانزده با یک بستر یکپارچه و پایدار سازمانی را رقم میزند. انتخاب آگاهانه میان مدلهای کاربری و دستگاهی در کنار پیادهسازی اصولی RD Gateway نه تنها خطر قفل شدن ارتباطات پس از مهلت ۱۲۰ روزه را از میان برمیدارد، بلکه کارایی و امنیت اطلاعات سازمان را تضمین میکند. برای ارزیابی جامع نیازمندیها، استعلام ظرفیتها و تهیه لایسنسهای اورجینال متناسب با نیاز سازمان خود، به سامانه تخصصی لایسنس سنتر مراجعه فرمایید.